我要认证
2026-05-28 阅读量:246
在OpenClaw爆火之后AI智能体的能力和应用范围被无限放大,能帮你发邮件、查数据库、调接口、做视频等等。
但问题也跟着来了,在你没有监控的时候,万一AI自作主张误删一些重要文件,或者执行一些错误操作那该怎么办呢?
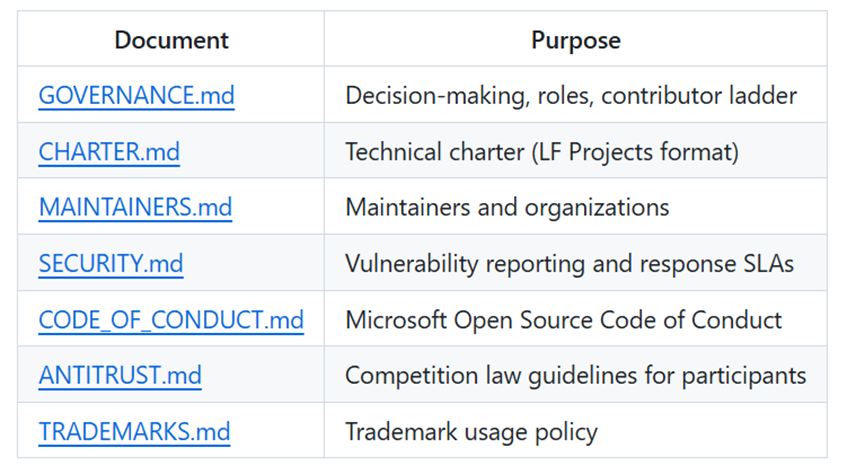
最近微软开源了一个Agent Governance Toolkit就是来解决这些难题。
开源地址:https://github.com/microsoft/agent-governance-toolkit
这个开源就像是给智能体配了一套完整的安全管家,从身份验证到行为监控,从权限控制到异常拦截,把智能体可能搞出的各种幺蛾子都考虑到了。
项目支持Python、TypeScript、Go、Rust、.NET等多种主流开发语言,无论你用什么技术栈都能轻松集成。
咱们唠唠Agent Governance Toolkit的一些亮点功能。策略执行引擎是这套工具的核心组件,相当于智能体的"核心大管家"。
开发者可以定义各种行为规则,比如禁止访问特定数据库、限制系统操作权限、控制API调用频率等。
当智能体试图执行某个操作时,策略引擎会实时检查这个行为是否符合预设规则,不符合的请求直接拦下。
这有点像防火墙,只不过是专门为AI智能体设计的,能从源头避免很多潜在风险。
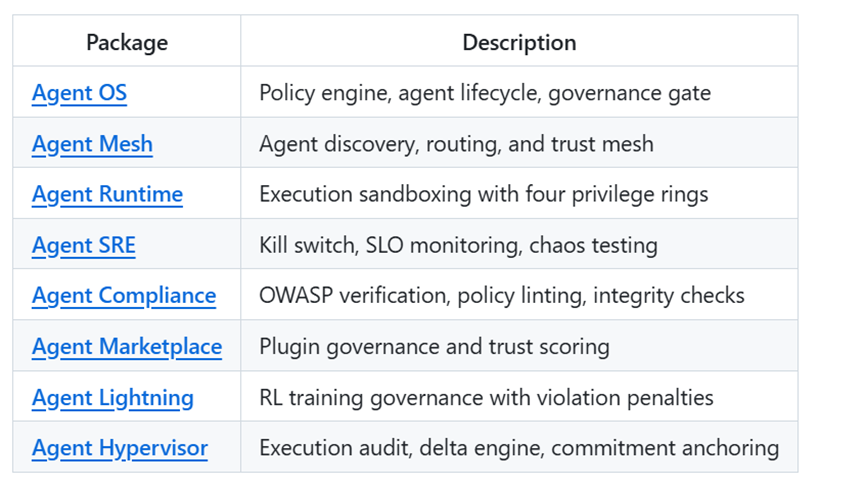
智能体在执行任务前必须通过严格的身份验证,这套工具实现了零信任安全模型。
每个智能体都有独一无二的数字身份,所有的操作请求都会被记录和追踪。
就算攻击者设法冒充了智能体,没有正确的身份凭证也什么都做不了。这对于企业级应用尤其重要,毕竟谁也不想自己的AI被别人当成提权工具。
沙箱机制挺硬核的,主要是让智能体在受控环境中运行,即使出现问题也不会波及整个系统。沙箱可以限制网络访问、文件系统操作、系统调用等敏感行为。
就像把智能体关在一个安全的房间里,只能通过指定的窗口与外界交互。测试环境里尤其好用,让你放心大胆地让智能体试错。
我觉得Agent Governance Toolkit比较好的一点就是,还集成了很多实用工具。
包含了监控、日志记录、错误处理等可靠性工程组件,帮助开发者全方位把握智能体的运行状态。
一旦发现异常行为,系统会立即触发告警,甚至自动回滚到安全状态。就像给智能体装了全天候的监控摄像头,什么小动作都逃不过眼睛。
最后说下Agent Governance Toolkit到底适合哪些场景,如果你需要AI自主执行关键任务的企业,比如自动化运维、智能客服、金融交易等场景。
安全要求很高、操作权限大的环境可以考虑部署这个来监管智能体。毕竟微软开源的质量还是有保证的。
想系统掌握AI核心技能、获取行业认可资质?
CAIE注册人工智能工程师认证
助你拓宽职业赛道,成为AI领域持证实力派
企业、高校及渠道合作
请联系微信:FYLlaoshi
上一篇: 学完AI,然后呢?很多人卡在这里 下一篇: AI时代最先淘汰的不是岗位,而是低价值劳动