我要认证
2026-07-16 阅读量:726
5分钟测出你真实AI能力、点击下方小程序
免费领取AI入门学习资料、全套题库
做安全测试的朋友们应该都有过类似的体验,盯着一堆抓包数据看瞎眼,人工分析漏洞看到怀疑人生。
今天给大家分享一个很好用的AI智能体全自动化挖漏洞利器Burp-AI-Agent。
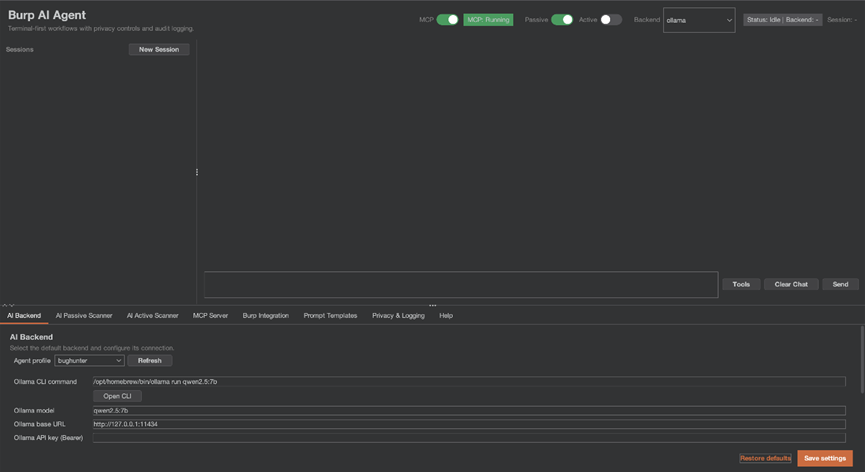
开源地址:https://github.com/six2dez/burp-ai-agent
平常咱们用Burp抓包分析漏洞全靠经验判断,现在有了这个,就相当于给Burp配了一个不知疲倦的安全AI助手。
帮你自动分析流量、扫描漏洞,甚至还能让外部的大模型直接接管Burp的操作。
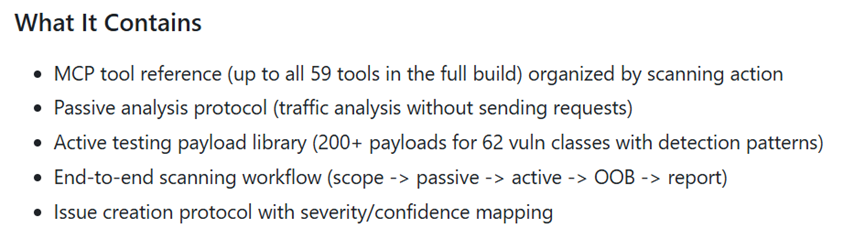
咱们说下主要功能。59个工具让AI自己动手,通过MCP协议把Burp内部的各种能力暴露出去,包括读取代理历史、操作请求、管理范围、创建扫描任务等等。
什么意思呢,就是你的Claude Desktop或者其他支持MCP的客户端可以像真人一样操作Burp,自动翻历史记录、发请求、建漏洞卡片。
而且还有范围控制机制,保证AI只碰授权范围内的目标,不会乱跑。
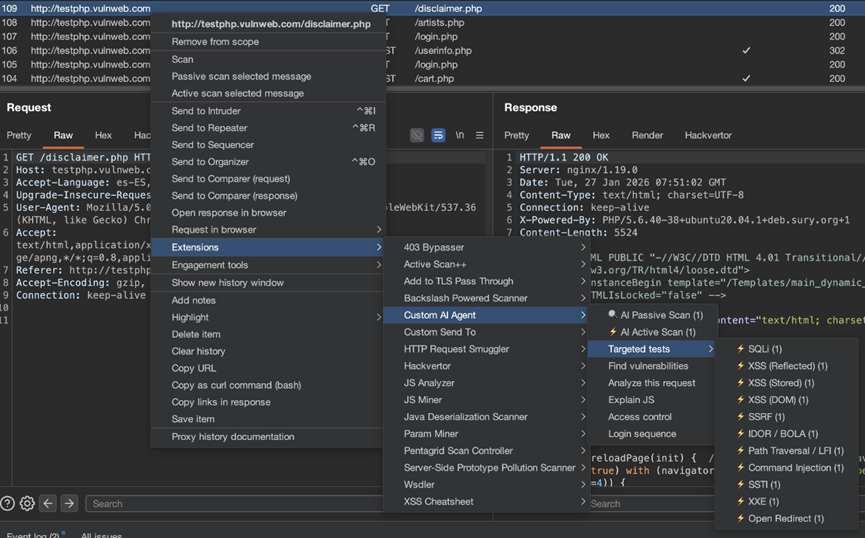
同时覆盖62类漏洞的自动扫描,被动扫描和主动扫描都有,涵盖注入、认证、加密这些常见的高危类型。
被动扫描在Burp Pro里会自动跑,你正常浏览目标站点,插件在后台默默分析流量找问题。
主动扫描就更猛了,带着200多个测试载荷去探测,从范围确认到被动分析再到主动测试最后生成报告,整个流程全自动。虽然不能说百分百替代手工测试,但至少能把大部分明显的漏洞先筛出来。
3档隐私模式保护数据安全,这点对安全从业者来说太重要了。严格模式会在数据发出去之前把敏感信息打码,平衡模式适当保留上下文,关闭模式就是全量发送。
给客户做项目的时候,开个严格模式,客户也放心,你也不用担心数据泄露的合规问题。
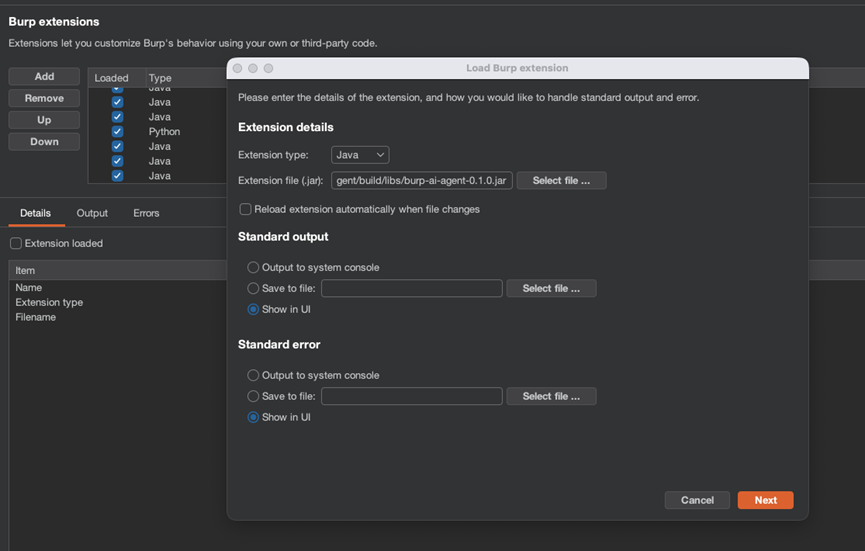
自定义提示词库和完整审计日志,你可以给每个场景存常用的提示词,右键菜单一键调用,不用每次手动输入。
而且每一次AI调用都有详细的审计日志,带哈希校验,满足合规要求,出了问题也能回溯,特别适合有汇报和审计需求的团队。
还有一个挺有意思的高级玩法,可以把Claude Desktop和Burp连起来。在插件的MCP Server设置里启用服务,然后把配置写入Claude Desktop的配置文件。
重启Claude之后,你就能在Claude的对话框里直接让AI帮你扫描代理历史、测试某个漏洞类型,等于Claude变成了你的安全测试遥控器。当然这个对环境要求比较高。
模型兼容方面也非常强,无论是本地跑的Ollama、LM Studio,还是云端的Claude、Gemini、Perplexity,甚至英伟达的NIM平台和通用的OpenAI兼容接口,统统支持。
无论你是每天和漏洞打交道的专业渗透测试工程师,还是偶尔需要验证安全问题的一线开发同学,都可以试试这个开源。
企业、高校及渠道合作
请联系微信:FYLlaoshi