我要认证
2026-07-19 阅读量:648
按住下方图标,点击小程序
免费领取AI学习资料、精选提示词
咱们做开发的都知道,代码写完不算完,安全这关才是最让人头疼的。
你花两周写完的功能,安全团队跑一轮给你甩出来几十个BUG,打开一看,一半是误报,另一半你还得自己研究怎么修。
更别提那些专门做渗透测试的外包团队了,排队等两周,报告等一周,等拿到手了代码都改了三个版本了。
今天介绍一个超30000星,曾经拿过github每日最佳的Strix,来帮助咱们自动找漏洞并且修复。
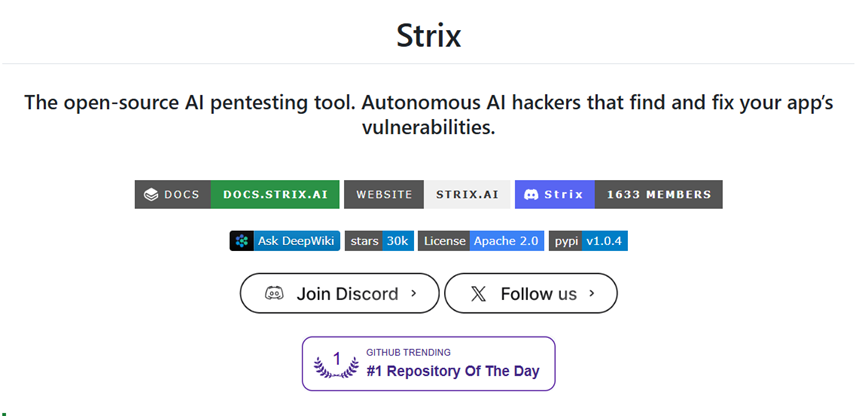
开源地址:https://github.com/usestrix/strix
咱们先唠唠Strix的核心能力。很多人可能用过传统的静态扫描工具,比如跑一遍代码然后告诉你第几行可能有问题,但到底是不是真有问题你还得自己验证。
而Strix最核心的区别是跑动态验证。简单来说,就是不光看代码长什么样,还要实际运行你的程序,像真正黑客那样去试探去攻击,最后给你一个可以复现的漏洞证明。
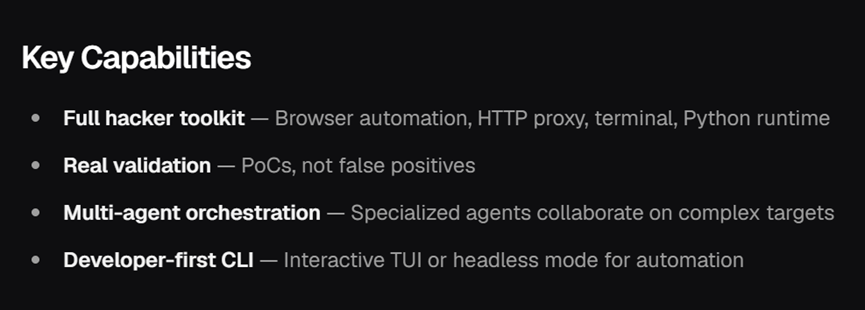
所以当Strix告诉你某个接口存在SQL注入的时候,是有实际PoC证据的,不是靠规则匹配猜出来的。这个对开发同学来说太省事了,不用再纠结到底要不要信这个报告。
再来说说AI多智能体协作这个亮点设计。Strix内部不是一个AI在干活,而是一组AI智能体在分工合作。有的负责侦察阶段,去扫描你的应用暴露了哪些端口和接口;
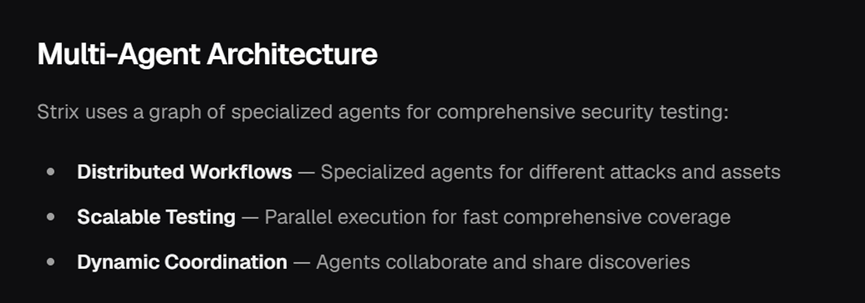
有的负责漏洞利用,拿到侦察结果之后设计攻击路径;还有的负责验证和报告生成。
这种分工方式有点像真实渗透测试团队的运作模式,比单个模型从头干到尾效率高不少。
你跑一次扫描,实际上是好几个AI智能体在并行工作,各自完成自己擅长的部分然后汇总结果。
对于开发者最关心的修复环节,Strix会在发现漏洞之后自动生成修复补丁,不是给你一句建议让你自己琢磨,而是直接给出可以合并的代码改动。
配合CI/CD流水线集成的话,每次提交代码都会自动跑一轮安全检测,有问题直接拦在合并之前。
安全问题不会带到生产环境,而且你不需要专门安排时间去做安全审计,整个流程是嵌在日常开发里的。
最后聊一下报告这块。做过合规的同学应该深有体会,各种安全标准要求的渗透测试报告格式特别繁琐。
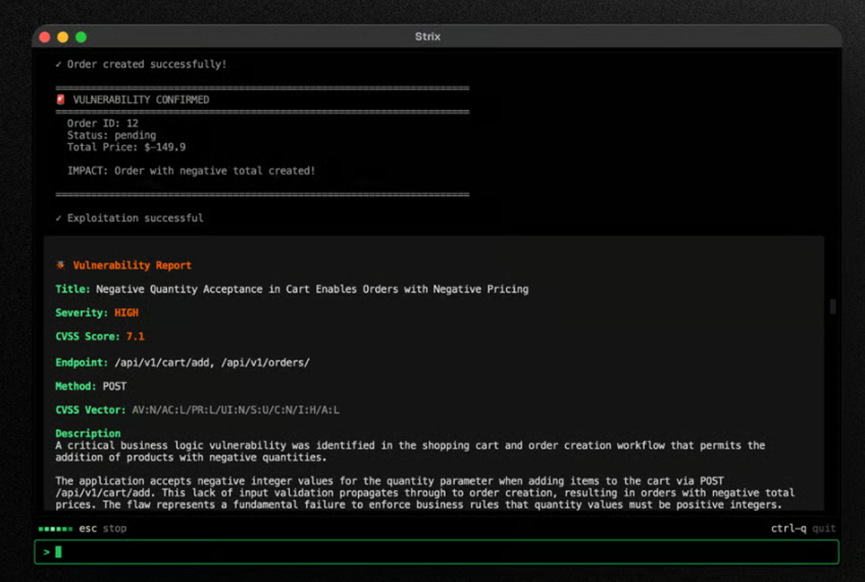
Strix可以直接生成符合合规要求的渗透测试报告,包含漏洞描述、复现步骤、风险评级和修复建议这些标配内容。
对于需要过等保或者SOC2之类的团队来说,至少省掉了整理报告格式的活。
除了基本漏洞扫描、修复之外,我觉得Strix还有一个高级玩法,可以试试接入GitHub Actions做持续安全检测。
配置好之后每次有PR进来都会自动触发Strix扫描,发现高危漏洞直接阻断合并。
相当于给你的代码仓库装了一道安全闸门,而且这道闸门是智能的,能理解业务逻辑层面的安全问题,而不只是做正则匹配。
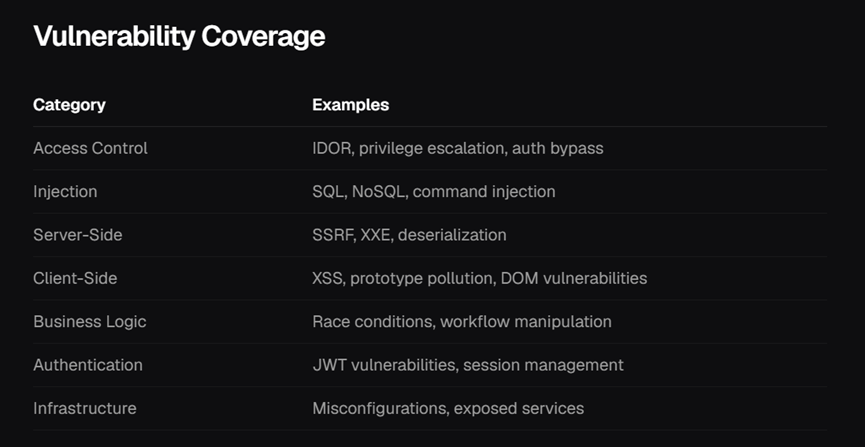
如果你是初创团队或者个人开发者,安全预算有限但又不能不做安全,这个开源能帮你节省大量时间和成本。
对于安全工程师来说,Strix也是一个很好的效率工具,可以先用AI跑一轮初步扫描,然后人工集中精力处理复杂问题。
企业、高校及渠道合作
请联系微信:FYLlaoshi